Bezpieczne hasła – 7 prostych zasad, które warto stosować
Hasła nadal są jednym z najważniejszych elementów ochrony naszych kont, komputerów i danych firmowych. Niestety wiele osób wciąż używa prostych haseł, powtarza je w kilku serwisach albo zapisuje w łatwo dostępnych miejscach.
Kilka prostych zasad może znacząco ograniczyć ryzyko przejęcia konta.
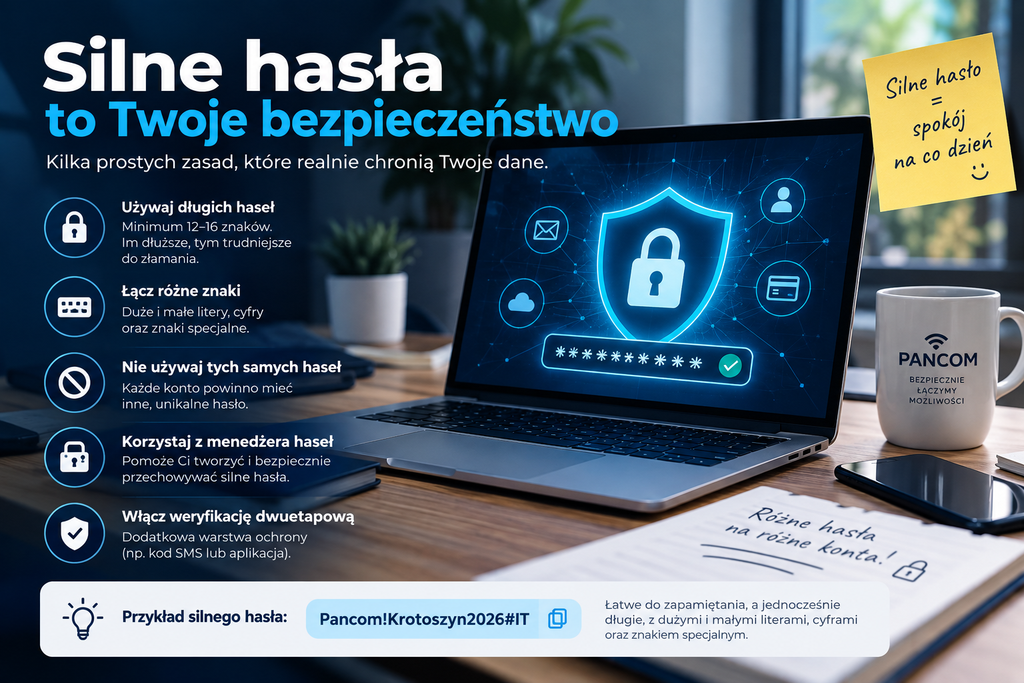
1. Nie używaj tego samego hasła wszędzie
To jedna z najważniejszych zasad. Jeżeli używasz tego samego hasła do poczty, Facebooka, banku i innych usług, wyciek danych z jednego serwisu może otworzyć przestępcy dostęp do pozostałych kont.
Każde ważne konto powinno mieć własne, unikalne hasło.
2. Długość hasła jest bardzo ważna
Zamiast krótkiego i skomplikowanego hasła lepiej zastosować dłuższą frazę, którą łatwiej zapamiętać.
Przykładowo ciąg składający się z kilku niezwiązanych ze sobą słów jest zazwyczaj znacznie trudniejszy do odgadnięcia niż krótkie hasło z jedną cyfrą i znakiem specjalnym.
Nie używaj jednak oczywistych zwrotów, imion, dat urodzenia ani nazw firmy.
3. Korzystaj z menedżera haseł
Zapamiętanie kilkudziesięciu różnych haseł jest praktycznie niemożliwe. Dlatego warto korzystać z menedżera haseł.
Taki program może:
- generować długie i losowe hasła,
- bezpiecznie je przechowywać,
- automatycznie uzupełniać dane logowania,
- ograniczyć potrzebę zapamiętywania wielu haseł.
W praktyce użytkownik musi dobrze zabezpieczyć przede wszystkim hasło główne do swojego menedżera.
4. Włącz uwierzytelnianie dwuskładnikowe
Jeżeli dana usługa umożliwia logowanie dwuetapowe, warto je włączyć.
Po wpisaniu hasła użytkownik musi wtedy dodatkowo potwierdzić logowanie np.:
- w aplikacji uwierzytelniającej,
- kluczem bezpieczeństwa,
- kodem jednorazowym.
Dzięki temu sama znajomość hasła często nie wystarcza do przejęcia konta.
5. Nie zapisuj haseł na kartkach przy komputerze
Hasło zapisane na kartce przyklejonej do monitora może być bardzo mocne technicznie, ale nie zapewnia odpowiedniego bezpieczeństwa.
W firmach szczególnie ważne jest, aby dane dostępowe nie były pozostawiane w miejscach dostępnych dla klientów, pracowników z innych działów czy osób zewnętrznych.
6. Uważaj na fałszywe strony logowania
Bardzo wiele haseł nie jest „łamanych” przez hakerów. Użytkownik sam przekazuje je przestępcy, wpisując dane na fałszywej stronie.
Przed zalogowaniem warto sprawdzić:
- adres strony,
- domenę,
- czy wiadomość rzeczywiście pochodzi od danej firmy,
- czy link w wiadomości e-mail nie prowadzi do podejrzanej witryny.
Jeżeli wiadomość wzbudza podejrzenia, lepiej wejść na stronę usługi samodzielnie zamiast korzystać z przesłanego linku.
7. Hasło do poczty powinno być szczególnie dobrze chronione
Skrzynka e-mail często umożliwia resetowanie haseł do innych usług. Jeżeli ktoś przejmie dostęp do poczty, może próbować odzyskać dostęp również do wielu innych kont.
Dlatego konto pocztowe powinno mieć:
- unikalne i długie hasło,
- włączone uwierzytelnianie dwuskładnikowe,
- aktualne dane odzyskiwania konta.
Bezpieczeństwo zaczyna się od prostych rzeczy
Nie istnieje jedno rozwiązanie, które zapewni stuprocentowe bezpieczeństwo. Jednak stosowanie unikalnych haseł, menedżera haseł i uwierzytelniania dwuskładnikowego znacząco utrudnia przejęcie konta.
W przypadku firm warto również regularnie sprawdzać sposób zarządzania kontami pracowników, dostępami do komputerów, poczty, serwerów i usług chmurowych.
PANCOM pomaga firmom w konfiguracji i zabezpieczaniu środowisk IT, komputerów, sieci oraz usług Microsoft 365.
Potrzebujesz pomocy z bezpieczeństwem IT w swojej firmie?
Skontaktuj się z nami — pomożemy dobrać rozwiązania dopasowane do Twojej infrastruktury.